らくらくEDRプレミアをご導入中のお客様において、業務で利用していたwebサイトへのアクセスを起因とするサイバー攻撃を検知し、不正な動作を即座にブロックいたしました。
お客様が以前から利用していたデータ提供サイトが第三者に悪用されており、アクセスした際に別のサイトに誘導(リダイレクト)され、表示された偽の案内に従って操作をしてしまいました。
誘導先のwebサイトには、「ClickFix」(クリックフィックス)が仕掛けられていました。
※ClickFixとは、偽のエラー画面や偽のCAPTCHA(キャプチャ)認証画面を表示し、利用者自身に不正なコマンドを実行させてマルウェアに感染させるサイバー攻撃の手口です。近年、企業のPCを狙った手口として急増しており、現在最も警戒されている脅威の一つです。
先月の検知事例でもClickFixによる攻撃をご紹介しましたが、今回も同様の手口による攻撃を確認しております。
普段から利用しているWebサイトや、多くの人が利用するような有名なWebサイトであっても、第三者に改ざんされ、ClickFixが仕掛けられるケースが確認されています。よく知っているサイトだからといって安全とは限らないため、引き続き注意が必要です。
※以下画像はイメージです。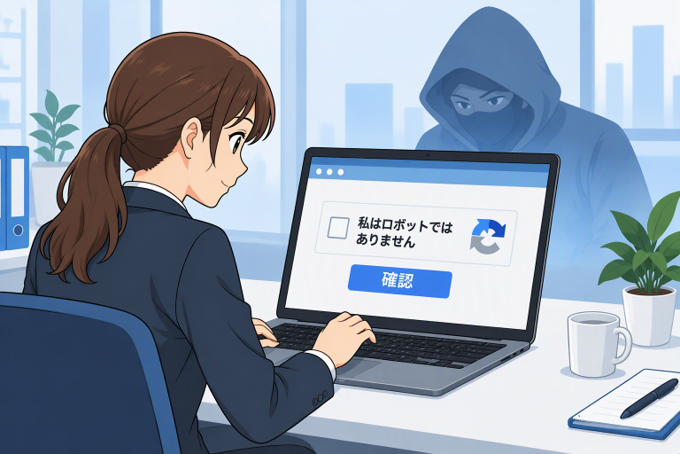
本事例では、らくらくEDRプレミアが以下の流れで即時検知・対処を行いました。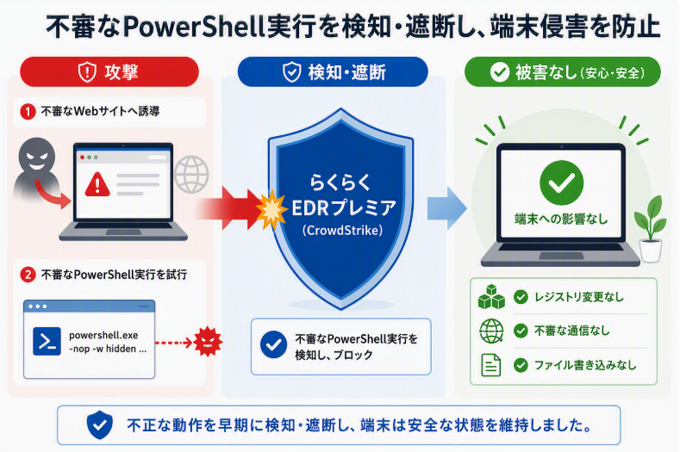
らくらくEDRプレミアにて、1分間に17回もの不正なコマンド実行を検知し、全てブロックに成功しました。その結果、端末への不審なネットワーク接続やファイル書き込みなどはなく、端末への侵害を受けずに済みました。
※本検知事例に関する内容は、2026年10月時点での情報です。
◆ 有効な対策
★らくらくEDRプレミアであれば、サイト利用での不審な攻撃に対しても、リアルタイムで不審な挙動を検知・防御し、被害拡大前に遮断することが可能です。
★普段利用しているWebサイトでも、利用者の意思とは関係なく、不審なサイトへ自動的に誘導されるケースがあります。いつもと異なるメッセージやポップアップが表示され、不審な操作を求められた場合は、指示に従わず、操作を中断して管理者へご相談ください。
◆ ご不明点・ご相談について
らくらくEDRプレミアをご契約中のお客様は、本内容に関するご不明点、ご質問等ございましたらサポート窓口までお問い合わせください。